 ThaiPDF
E-Signature คืออะไร? ใช้ได้ตามกฎหมายไทยไหม และปลอดภัยแค่ไหน
ไม่ต้องพิมพ์ ไม่ต้องสแกน แล้วลายเซ็นบนหน้าจอใช้แทนการเซ็นบนกระดาษได้แค่ไหน? มาค่อย ๆ ดูทั้งเรื่องกฎหมายและเทคโนโลยีเบื้องหลังกันค่ะ
สมมติว่าเราตกลงรับงานเรียบร้อยแล้ว อีกฝ่ายส่งสัญญามาให้เซ็นทางออนไลน์ หลายคนอาจหยุดคิดอยู่ตรงปุ่มยืนยันว่า “แค่พิมพ์ชื่อหรือใช้นิ้ววาดลายเซ็น แบบนี้นับด้วยหรือ?” คำถามนี้น่าสนใจค่ะ เพราะสิ่งที่ทำให้การเซ็นมีความหมาย ไม่ได้อยู่ที่ว่าลายเส้นเหมือนลายมือบนกระดาษแค่ไหน
เริ่มจากคำว่า E-Signature ก่อน
E-Signature หรือ “ลายมือชื่ออิเล็กทรอนิกส์” คือข้อมูลในรูปแบบอิเล็กทรอนิกส์ที่ใช้ระบุผู้ลงนามและแสดงว่าผู้นั้นยอมรับข้อความที่เกี่ยวข้อง รูปแบบอาจเป็นชื่อที่พิมพ์ ลายเซ็นที่วาดบนหน้าจอ หรือการกดยืนยันผ่านกระบวนการลงนาม ทั้งนี้ต้องดูบริบทและหลักฐานประกอบด้วย
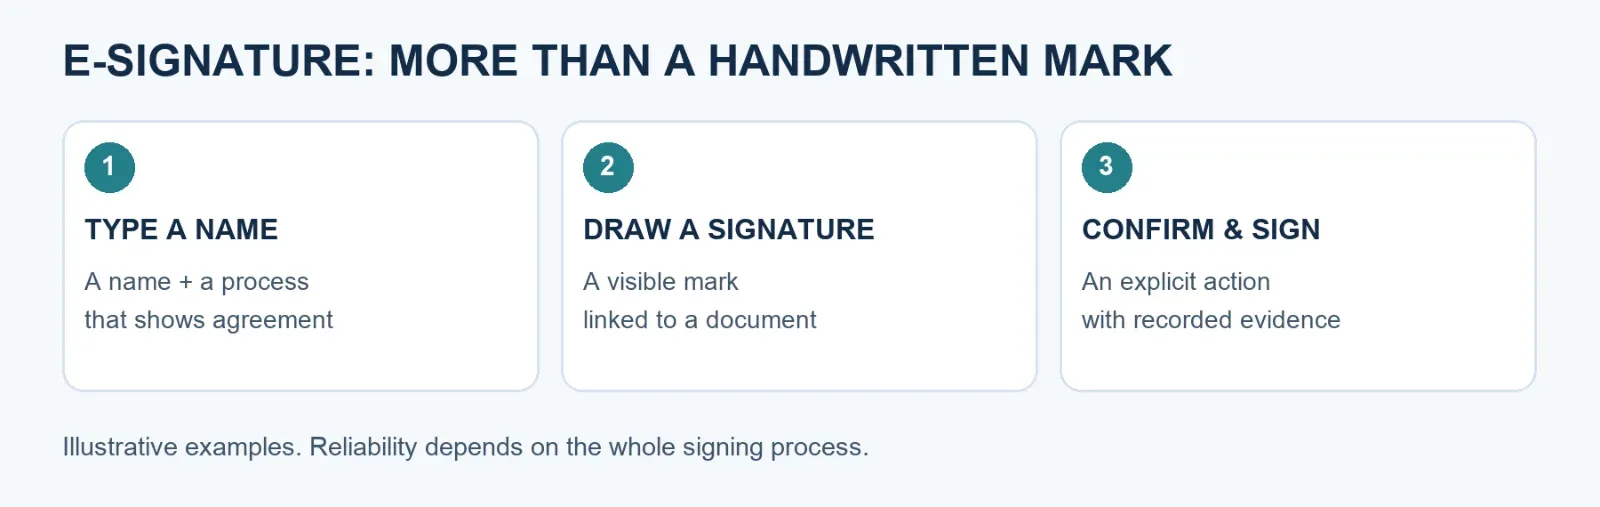
ภาพที่ 1 รูปแบบลายเซ็นมีได้หลายแบบ สิ่งสำคัญคือกระบวนการที่เชื่อมผู้ลงนามกับเอกสาร
ส่วน Digital Signature เป็น E-Signature รูปแบบหนึ่งที่ใช้กุญแจเข้ารหัสและการตรวจสอบทางคณิตศาสตร์ จึงไม่ควรใช้สองคำนี้แทนกันทุกกรณี การวางรูปลายเซ็นลงใน PDF ไม่ได้ทำให้ไฟล์นั้นมี Digital Signature โดยอัตโนมัติค่ะ
แล้วกฎหมายไทยยอมรับไหม?
ยอมรับได้ค่ะ แต่ต้องดูวิธีลงนามและเงื่อนไขของเอกสารนั้นด้วย ไม่ใช่เห็นลายเซ็นบนหน้าจอแล้วสรุปได้ทันทีว่าสัญญาทุกประเภทสมบูรณ์หรือชนะคดีแน่นอน
หลักสำคัญของมาตรา 9 แห่งกฎหมายว่าด้วยธุรกรรมทางอิเล็กทรอนิกส์ คือวิธีลงนามต้องช่วยระบุเจ้าของลายมือชื่อและแสดงการยอมรับข้อความ โดยใช้วิธีที่เชื่อถือได้เหมาะกับวัตถุประสงค์และสถานการณ์ หรือมีหลักฐานอื่นที่พิสูจน์สิ่งเหล่านี้ได้
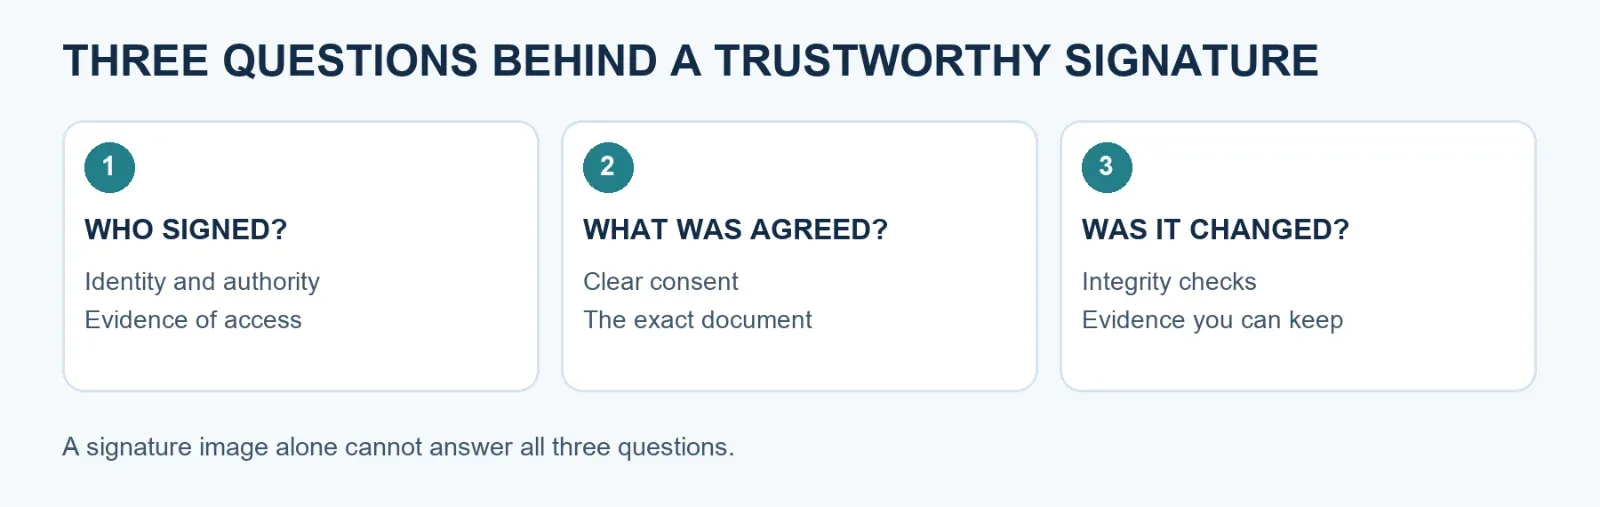
ภาพที่ 2 ลองถามสามข้อ: ใครเซ็น ยอมรับอะไร และเอกสารถูกเปลี่ยนหรือไม่
กฎหมายยังมีมาตรา 26 ว่าด้วยลายมือชื่ออิเล็กทรอนิกส์ที่เชื่อถือได้ ซึ่งมีเงื่อนไขเพิ่มเกี่ยวกับข้อมูลสร้างลายมือชื่อ การควบคุมโดยเจ้าของ และการตรวจพบการเปลี่ยนแปลง การใช้เทคโนโลยีชื่อดังหรือมีใบรับรองจึงไม่ได้แปลว่าผ่านทุกเงื่อนไขโดยอัตโนมัติ
อีกเรื่องที่ควรแยกให้ออกคือ “วิธีเซ็นใช้ได้หรือไม่” กับ “เอกสารนั้นมีเงื่อนไขทางกฎหมายอะไรอีก” บางงานอาจมีข้อกำหนดเรื่องแบบ พยาน การจดทะเบียน อากร หรืออำนาจลงนามแทนบริษัท ก่อนเปลี่ยนมาเซ็นออนไลน์จึงควรตรวจตามประเภทงานด้วยนะคะ
น่าเชื่อถือแค่ไหน ดูตรงไหนบ้าง?
ลองนึกถึง PDF สองไฟล์ที่หน้าตาเหมือนกัน ไฟล์แรกมีเพียงรูปลายเซ็นที่ใครก็อาจคัดลอกมาวางได้ ส่วนอีกไฟล์เก็บขั้นตอนยืนยันผู้ลงนาม ข้อความยินยอม และหลักฐานตรวจการเปลี่ยนแปลงไว้ด้วย เวลามีข้อสงสัย ไฟล์ที่สองย่อมมีข้อมูลให้ตรวจสอบมากกว่าค่ะ
1. รู้แค่ช่องทางติดต่อ หรือรู้ตัวบุคคลด้วย?
รหัส OTP ที่ส่งไปอีเมลช่วยยืนยันว่ามีผู้เข้าถึงอีเมลนั้นในขณะทำรายการ แต่ไม่ได้ยืนยันชื่อจริงตามบัตรประชาชนเสมอไป ส่วน Digital ID หรือ eKYC เป็นกระบวนการเกี่ยวกับการพิสูจน์ตัวตน ซึ่งต้องดูวิธีตรวจและระดับความน่าเชื่อถือของผู้ให้บริการด้วย การพิสูจน์ว่าเป็นใคร กับการยืนยันว่าเป็นผู้กลับมาใช้งาน เป็นคนละขั้นตอนกัน
2. มีเจตนาเซ็นเอกสารฉบับนี้ชัดเจนไหม?
หน้าลงนามควรทำให้ผู้ใช้เห็นเอกสารที่กำลังยอมรับ อ่านได้ครบ และยืนยันการลงนามอย่างชัดเจน หากส่งไฟล์หลายฉบับสลับกัน หรือใช้ชื่อคล้ายกันมาก ต่อให้มีลายเซ็นก็ยังเกิดข้อโต้แย้งว่าเซ็นฉบับไหนได้
3. ตรวจไฟล์และเก็บหลักฐานต่อได้หรือเปล่า?
ดูว่ามีวิธีตรวจการแก้ไขหลังลงนามหรือไม่ ดาวน์โหลดเอกสารกับหลักฐานได้ไหม และยังตรวจได้อย่างไรเมื่อเวลาผ่านไป การเก็บเพียงภาพหน้าจอข้อความว่า “ลงนามสำเร็จ” อาจไม่พอสำหรับการตรวจเอกสารต้นฉบับจริง
ไม่มีระบบใดทำให้ความเสี่ยงเป็นศูนย์ค่ะ ถ้าอีเมลถูกยึด บัญชีถูกใช้ร่วมกัน หรือผู้เซ็นไม่มีอำนาจผูกพันองค์กร เทคโนโลยีเพียงอย่างเดียวก็แก้ปัญหาเหล่านี้ไม่ได้ ควรเลือกขั้นตอนให้เหมาะกับมูลค่าและผลกระทบของงาน
เทคโนโลยีที่พบในระบบลงนามปัจจุบัน
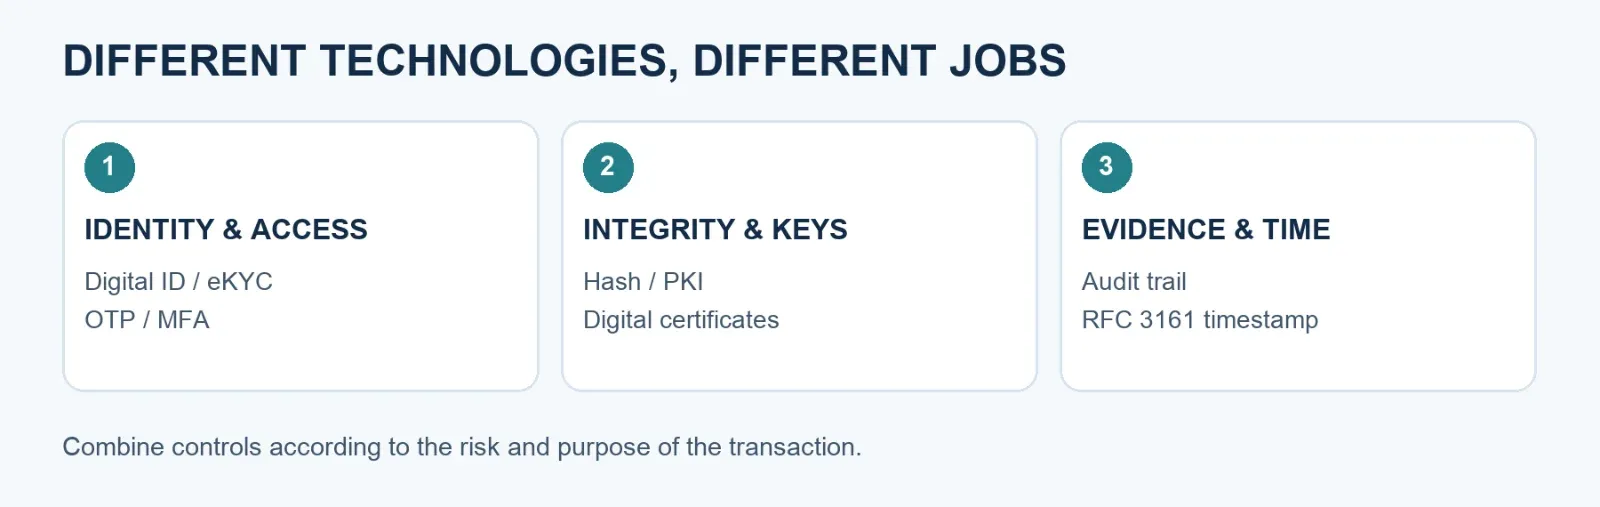
ภาพที่ 3 แต่ละเทคโนโลยีทำหน้าที่ต่างกัน การมีอย่างหนึ่งไม่ได้ทดแทนทุกอย่าง
OTP, MFA และ Digital ID
OTP คือรหัสใช้ครั้งเดียว ส่วน MFA คือการยืนยันด้วยปัจจัยต่างประเภทมากกว่าหนึ่งอย่าง ช่วยลดความเสี่ยงในการเข้าถึงบัญชี แต่การมี OTP เพียงอย่างเดียวไม่ได้แปลว่าเป็น MFA เสมอไป Digital ID และ eKYC ช่วยเพิ่มข้อมูลด้านตัวบุคคลตามวิธีและระดับการตรวจที่ใช้ [3]
Hash และ Audit Trail
Hash เช่น SHA-256 สร้างค่าที่เปรียบได้กับลายนิ้วมือของข้อมูล ใช้เทียบความตรงกันของไฟล์ ไม่ใช่การเข้ารหัสเพื่อซ่อนเนื้อหา และไม่ได้ยืนยันว่าเนื้อหาสัญญาเป็นความจริง ส่วน Audit Trail บันทึกเหตุการณ์ เช่น การเปิดเอกสาร การยืนยัน และการลงนาม คุณค่าของบันทึกขึ้นอยู่กับความครบถ้วนและการป้องกันการแก้ไขด้วย
Digital Signature และใบรับรองดิจิทัล
ใช้กุญแจส่วนตัวสร้างลายมือชื่อ และใช้กุญแจสาธารณะตรวจสอบ ช่วยตรวจความถูกต้องของลายมือชื่อและการเปลี่ยนแปลงข้อมูล ใบรับรองช่วยเชื่อมกุญแจสาธารณะกับเจ้าของตามข้อมูลที่ผู้ออกใบรับรองตรวจ แต่ต้องตรวจความเชื่อถือของผู้ออก อายุ และสถานะใบรับรองประกอบ
Trusted Timestamp
บริการประทับเวลาตาม RFC 3161 ใช้หน่วยงานประทับเวลา หรือ TSA ออกหลักฐานเวลาที่ผูกกับค่าแฮชของข้อมูล ช่วยแสดงว่าข้อมูลนั้นมีอยู่ก่อนเวลาที่รับรอง การพิมพ์วันที่ลงบน PDF หรือเวลาจากเครื่องผู้ใช้ไม่ใช่สิ่งเดียวกัน และยังต้องตรวจความเชื่อถือของ TSA ด้วย
Digital Signature ไม่ได้แปลว่า “คนนี้เซ็นเอง” เสมอไป
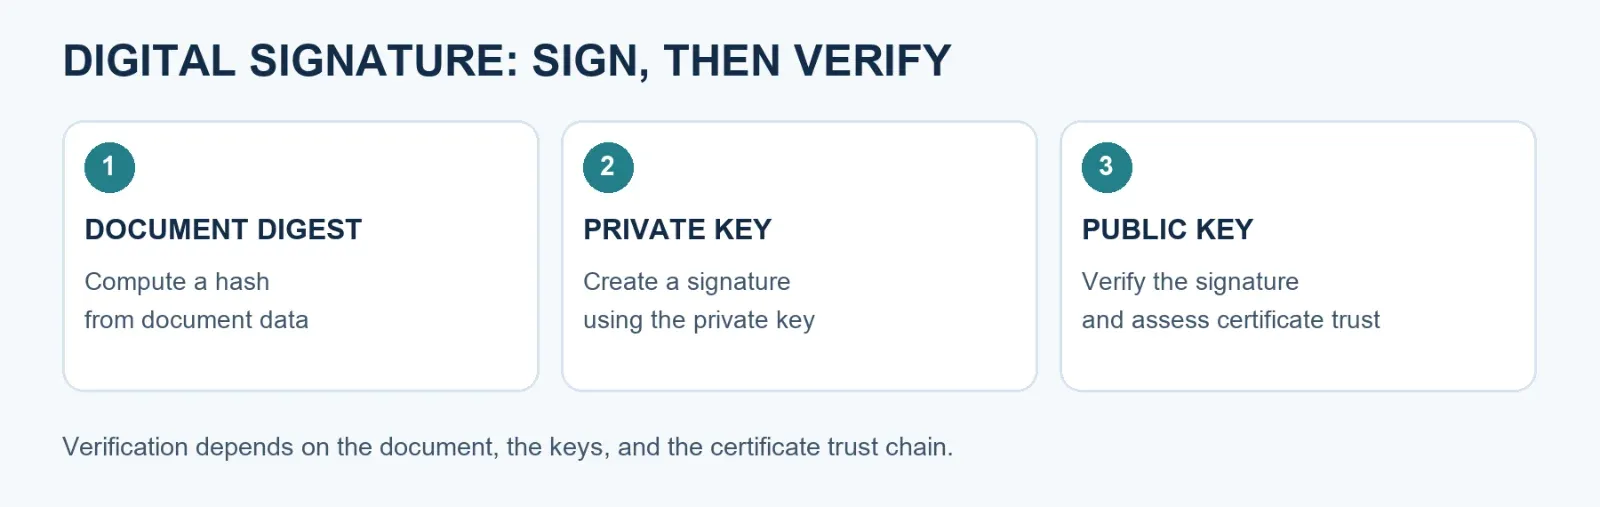
ภาพที่ 4 หลักการย่อของ Digital Signature ต้องตรวจทั้งข้อมูล กุญแจ และความเชื่อถือของใบรับรอง
จุดที่คนมักสับสนคือใบรับรองเป็นของใครค่ะ บางระบบให้ผู้ลงนามใช้ใบรับรองส่วนตัว แต่บางระบบใช้ใบรับรองของแพลตฟอร์มปิดผนึกไฟล์หลังทุกคนเซ็นครบ ทั้งสองแบบใช้เทคโนโลยีทางเข้ารหัสได้เหมือนกัน แต่ตอบคำถามเรื่องตัวบุคคลต่างกัน
ตราของแพลตฟอร์มช่วยตรวจว่าข้อมูลที่ปิดผนึกถูกเปลี่ยนหรือไม่ ส่วนการระบุว่าใครลงนามต้องดูหลักฐานของผู้ลงนามเพิ่มเติม หากใบรับรองเป็นแบบออกและลงนามเอง (self-signed) การตรวจทางคณิตศาสตร์อาจผ่านได้ แต่โปรแกรมอ่าน PDF อาจยังไม่เชื่อถือผู้ออกใบรับรองโดยอัตโนมัติ
ก่อนเลือกใช้ ลองถามผู้ให้บริการ 5 ข้อนี้
- ยืนยันผู้ลงนามด้วยวิธีใด และตรวจอำนาจลงนามอย่างไร?
- ใบรับรองเป็นของผู้ลงนามหรือของแพลตฟอร์ม ใครเป็นผู้ออก?
- ตรวจการเปลี่ยนแปลงไฟล์ได้อย่างไร และต้องพึ่งระบบเดิมแค่ไหน?
- ดาวน์โหลดเอกสาร หลักฐาน และข้อมูลตรวจสอบเก็บเองได้หรือไม่?
- งานประเภทนี้ต้องใช้ระดับการพิสูจน์ตัวตนหรือรูปแบบเอกสารอะไรเพิ่มเติม?
ไม่จำเป็นว่าทุกงานต้องใช้ขั้นตอนซับซ้อนที่สุดค่ะ แต่ควรเข้าใจว่ากำลังได้หลักฐานระดับไหน และเลือกให้พอดีกับความเสี่ยงของงาน
แล้ว ThaiPDF ใช้เทคโนโลยีอะไร?
เมื่อนำหลักข้างต้นมาดู ThaiPDF กระบวนการลงนามประกอบด้วย Email OTP เพื่อยืนยันการเข้าถึงอีเมล ข้อความยินยอมก่อนลงนาม และ Audit Trail ที่เชื่อมเหตุการณ์ด้วยค่าแฮช ระบบยังเก็บ SHA-256 ของไฟล์เพื่อช่วยเปรียบเทียบฉบับเอกสารด้วย
เมื่อทุกคนลงนามครบ เอกสารและรายงานหลักฐานจะมี Digital Seal ของแพลตฟอร์ม ใช้กุญแจเข้ารหัสและใบรับรองของ ThaiPDF แบบ self-signed จึงควรเข้าใจว่าเป็นการปิดผนึกโดยแพลตฟอร์ม ไม่ใช่ใบรับรองส่วนตัวของผู้ลงนามแต่ละคน และไม่ได้หมายความว่าโปรแกรมอ่าน PDF ทุกตัวจะเชื่อถือใบรับรองนี้ทันที
ระบบรองรับการแนบ Timestamp ตาม RFC 3161 เมื่อบริการประทับเวลาตอบกลับสำเร็จ แต่ไม่ควรเหมารวมว่าทุกไฟล์มี Trusted Timestamp ที่ตรวจความเชื่อถือครบแล้ว ต้องอ่านผลตรวจของไฟล์นั้นด้วย การตรวจลายมือชื่อของโทเคนเวลาและค่าแฮช ไม่ใช่การยืนยันสายโซ่ความเชื่อถือของ TSA ทั้งหมด
อีกสองขอบเขตที่ควรรู้: Email OTP ไม่ใช่การพิสูจน์ตัวตนตามบัตรประชาชน และ Audit Trail ของ ThaiPDF เป็นหลักฐานที่เก็บภายในระบบ ไม่ใช่การรับรองจากหน่วยงานอิสระภายนอก ผู้ใช้จึงควรตรวจชื่อ อีเมล และอำนาจลงนามให้เหมาะกับเอกสาร
ถ้ากำลังมองหาวิธีลดขั้นตอนพิมพ์ เซ็น และสแกน ลองเริ่มจากเอกสารที่เข้าใจเงื่อนไขและความเสี่ยงของงานดีแล้ว พร้อมเก็บ PDF ฉบับลงนามครบคู่กับรายงานหลักฐานไว้เสมอค่ะ
แหล่งอ่านเพิ่มเติม
บทความนี้อธิบายหลักทั่วไป การใช้กับเอกสารเฉพาะประเภทควรตรวจข้อกำหนดของงานนั้นอีกครั้ง ข้อมูลเทคโนโลยี ThaiPDF ตรวจจากการทำงานของระบบและส่วนประมวลผลเอกสาร ณ วันที่ 9 พฤศจิกายน 2569
[1] ETDA: ลายมือชื่ออิเล็กทรอนิกส์ที่เชื่อถือได้ และหลักกฎหมาย
[2] ETDA: คำถามที่พบบ่อยเรื่อง e-Signature
[3] NIST SP 800-63-4: Digital Identity Guidelines